Keamanan perangkat jarang terasa mendesak sampai sesuatu terjadi: file kerja hilang, akun diambil alih, atau data pribadi terkirim ke tempat yang salah. TetaVolt Guard lahir dari persoalan itu, dengan pendekatan yang sedikit berbeda dari antivirus biasa.
Apa itu TetaVolt Guard?
TetaVolt Guard adalah antivirus behavior-based yang dilengkapi perisai AI lokal. Ia tidak hanya mencocokkan file dengan daftar virus, tetapi mengawasi perilaku proses, koneksi, dan data yang keluar dari perangkat. Fokus tambahannya ada di satu area yang makin sering dipakai sehari-hari: percakapan dengan kecerdasan buatan.
Perangkat lunak ini dikembangkan oleh Ali Sudiro, pengusaha hasil bumi dan praktisi IT yang berbasis di Banjarbaru, Kalimantan Selatan. Tersedia dalam dua bentuk: program untuk laptop Windows 10/11 dan aplikasi Android 8.0 ke atas.
Posisinya jelas: TetaVolt Guard adalah pelengkap, bukan pengganti penuh antivirus klasik. Di Windows, ia bisa berjalan bersama Windows Defender dan menambah lapisan pengawasan yang belum tentu dimiliki antivirus lain.
Kenapa dibuat di Banjarbaru
Di banyak usaha kecil, satu perangkat dipakai untuk banyak hal: menerima pesanan, membuka tautan dari WhatsApp, mengunduh file dari pelanggan, mengurus keuangan, sekaligus berkomunikasi dengan asisten AI. Batas antara “file kerja” dan “file asing” jadi tipis.
Ancaman modern tidak selalu berupa virus yang merusak file. Sering bentuknya lebih halus: tautan yang meminta izin berlebihan, aplikasi yang menyamar sebagai foto atau dokumen, atau percakapan AI yang tanpa sadar diminta membocorkan data. TetaVolt Guard dibangun untuk membantu memantau hal-hal seperti itu di perangkat yang benar-benar dipakai setiap hari — bukan di laboratorium.
Yang membedakan TetaVolt Guard
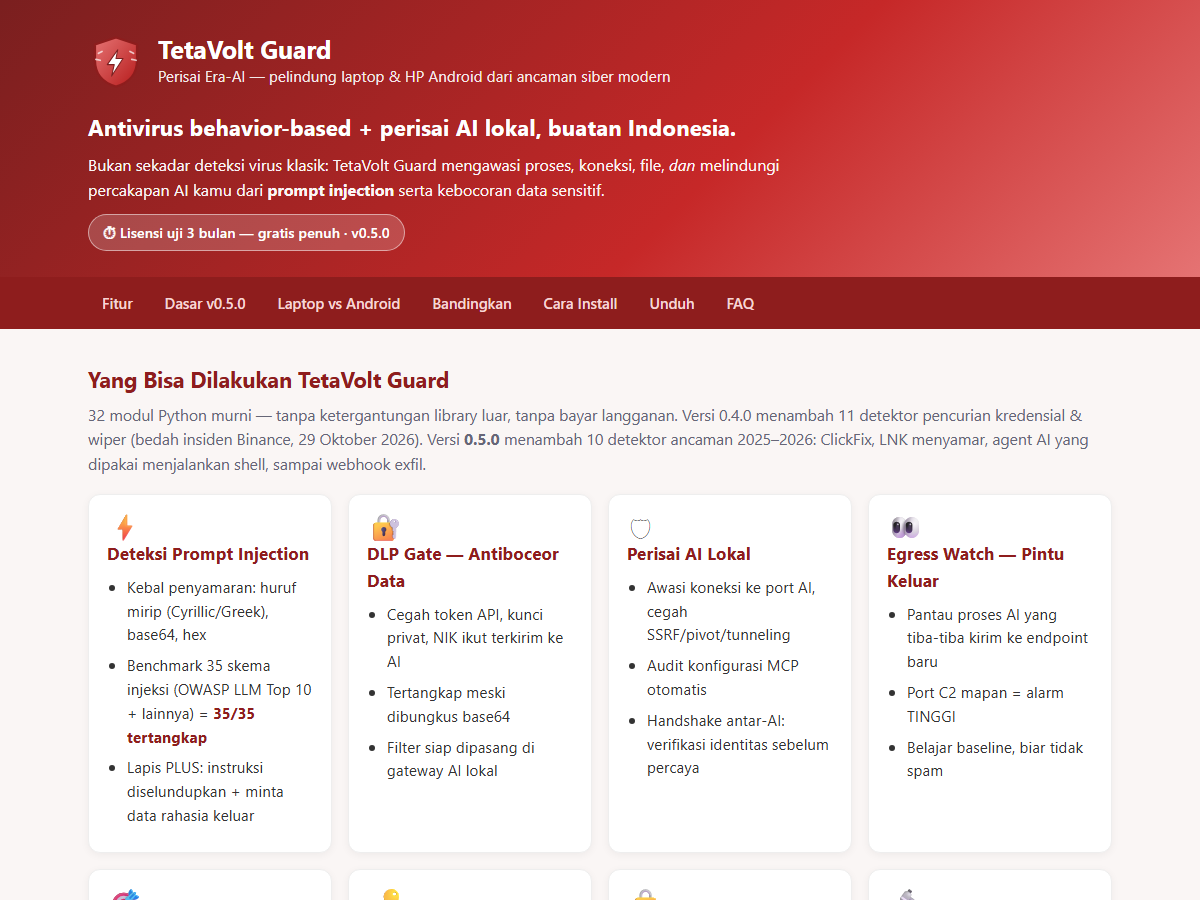
Halaman resmi TetaVolt Guard menyebut 32 modul deteksi yang ditulis dengan Python murni, tanpa ketergantungan library luar. Beberapa kemampuan yang paling menonjol:
Deteksi prompt injection
Mengenali instruksi tersembunyi dalam percakapan AI, termasuk yang disamarkan dengan huruf mirip (Cyrillic/Greek), base64, atau hex.
DLP Gate
Mencegah token API, kunci privat, dan NIK ikut terkirim ke model AI — termasuk saat dibungkus base64.
Perisai AI lokal
Mengawasi koneksi ke port AI, mencegah SSRF/pivot/tunneling, dan mengaudit konfigurasi MCP.
Egress Watch
Memantau proses AI yang tiba-tiba mengirim data ke endpoint baru; port C2 yang dikenal memicu alarm tinggi.
Honeytoken
File umpan berisi token palsu. Jika dijamah, aktivitas itu langsung tercatat sebagai temuan.
Kotak hitam
Semua temuan dicatat append-only, sehingga kronologi kejadian bisa ditelusuri untuk audit.
Perisai kredensial & wiper
Mendeteksi pencurian cookie sesi, password browser, dan kunci SSH, juga jejak wiper seperti shadow copy atau event log yang dihapus.
Ancaman 2025–2026
ClickFix, file yang menyamar (LNK, RTLO, ekstensi ganda), agent AI yang dipakai menjalankan shell, sampai webhook exfil.
Di versi Windows, pengawasan mencakup proses yang berjalan, autostart, registry, koneksi dan port, pemindaian hash IOC, serta karantina otomatis untuk temuan berisiko tinggi. Versi Android menambahkan pemindaian folder unduhan, deteksi berkas yang menyamar lewat magic bytes dan polyglot, cek clipboard, dan patroli latar kira-kira setiap 30 menit.
Yang baru di v0.5.0: ancaman 2025–2026
Untuk rilis 10 November 2026, pembuat TetaVolt Guard meminta pendapat dua model AI lain — Meta AI dan Gemini — soal cara penyerang menyusup ke laptop rumahan sekarang. Jawaban keduanya ternyata bertemu di titik yang sama, dan yang bisa dideteksi tanpa driver kernel dijadikan 10 aturan di modul baru bernama modern-shield.py.
| Kode | Yang dideteksi |
|---|---|
| M-01 | Perintah PowerShell encoded/tersembunyi, LOLBin, eksekusi dari folder Temp |
| M-02 | Hubungan proses induk–anak yang tidak wajar, termasuk agent AI yang memanggil shell |
| M-03 | Autostart Run/RunOnce yang menunjuk folder pengguna |
| M-04 | ClickFix: perintah berbahaya di riwayat Win+R (RunMRU) |
| M-05 | LNK jahat, huruf RTLO, ekstensi ganda, isi biner yang tidak cocok dengan nama file |
| M-06 | Scheduled Task non-Microsoft yang menjalankan script tersembunyi |
| M-07 | rundll32/mshta/regsvr32 yang membuka koneksi ke internet |
| M-08 | URL webhook Discord/Telegram yang tersembunyi di file teks milik pengguna |
| M-09 | Ekstensi browser dengan izin kritis (cookie, debugger, proxy) plus akses semua situs |
| M-10 | Upaya mematikan proteksi: exclusion Defender, proxy, hosts, IFEO, AppInit, Winlogon |
Sisi jujurnya juga dicatat di rilis ini. Tanpa driver atau ETW, TetaVolt Guard tidak bisa memblokir injeksi memori, rootkit kernel, atau payload yang hidup lebih pendek dari interval pemindaian. Command-and-control lewat layanan sah seperti Telegram atau Google Drive juga sulit dibedakan tanpa inspeksi TLS. Aturan baru ini menambah cakupan deteksi, bukan mengubahnya menjadi antivirus real-time penuh.
Laptop vs Android: jujur soal batasnya
TetaVolt Guard tidak menjanjikan kemampuan yang sama di kedua perangkat. Android tanpa root membatasi akses aplikasi biasa ke sistem, jadi beberapa modul pengawasan tidak tersedia di HP. Perbandingan ringkasnya:
| Kemampuan | Windows 10/11 | Android 8.0+ |
|---|---|---|
| Modul deteksi | 32 modul | Sebagian, sesuai izin sistem |
| Deteksi prompt injection & data sensitif | Ya | Ya |
| Monitor proses, autostart, registry | Ya | Tidak (tanpa root) |
| Pantau koneksi, netstat, egress | Ya | Tidak (tanpa root) |
| Karantina dan pemulihan file | Ya | Ya |
| Patroli folder unduhan otomatis | Ya | Ya (± 30 menit) |
| Honeytoken dan kotak hitam | Ya | Ya |
| Notifikasi temuan | Siren dan layar merah | Notifikasi Android |
Keterbatasan itu bukan cacat tersembunyi, melainkan konsekuensi keamanan Android. Menurut dokumentasi produk, data tetap berada di perangkat dan tidak dikirim ke server.
Uji deteksi: 35 skema injeksi dan 46 cek ancaman modern
Klaim yang paling sering disebut di halaman produk adalah hasil uji deteksi prompt injection: 35 dari 35 skema tertangkap. Skema yang diuji merujuk pada OWASP LLM Top 10 dan sejumlah contoh publik lain, termasuk instruksi yang diselundupkan untuk meminta data rahasia keluar.
Rilis v0.5.0 menambah rangkaian uji kedua untuk modul ancaman modern: 46 dari 46 cek lulus — nama file yang menyamar, magic bytes, pola command line, parser registry, manifest ekstensi browser, sampai simulasi folder unduhan. Semua memakai berkas contoh sintetis, bukan malware asli.
Perlu dicatat secara jujur: kedua angka tersebut berasal dari benchmark internal yang dipublikasikan sendiri oleh pembuatnya, bukan sertifikasi laboratorium keamanan independen. Artinya, hasil itu menunjukkan cakupan uji yang diklaim, bukan jaminan bahwa semua serangan di dunia nyata akan terdeteksi.
Lisensi dan cara mencoba
TetaVolt Guard saat ini menawarkan lisensi uji tiga bulan secara gratis untuk laptop dan Android. Versi Windows terbaru (v0.5.0) tersedia sebagai satu file EXE berukuran sekitar 10 MB tanpa perlu memasang Python; versi Android berupa APK sekitar 22 MB.
- Windows: unduh ZIP v0.5.0, ekstrak ke folder tetap, lalu jalankan
install-guard.bat. Disarankan menambahkan folder ke exclusion Windows Defender karena hasil build bisa terbaca sebagai positif palsu. - Android: pasang APK, isi identitas keluarga yang tersimpan terenkripsi, lalu aktifkan patroli latar.
- Termux: tersedia alternatif Python bagi pengguna yang ingin kontrol lebih penuh.
Setelah tiga bulan, lisensi berhenti dan dapat diperpanjang sesuai kebutuhan. Unduhan dan panduan lengkap ada di halaman resmi TetaVolt Guard.
Coba TetaVolt Guard di perangkat sendiri
Lisensi uji tiga bulan, gratis penuh. Unduh versi Windows atau Android, lalu bandingkan sendiri cara kerjanya dengan antivirus yang biasa dipakai.
Unduh ZIP Windows v0.5.0 (±10 MB) Versi Android & panduanSiapa pembuat TetaVolt Guard?
TetaVolt Guard dikembangkan oleh Ali Sudiro, pengusaha hasil bumi dan praktisi IT asal Banjarbaru, Kalimantan Selatan. Ia juga membangun SegarMurah, sistem reseller berjenjang untuk jaringan mitra, serta TetaVolt EV — ekosistem edukasi kendaraan listrik.
Latar belakang itu menjelaskan cara TetaVolt Guard dibuat: berangkat dari kebutuhan operasional sehari-hari, diuji di perangkat yang benar-benar dipakai, lalu disederhanakan agar bisa dijalankan tanpa keahlian teknis khusus. Profil lengkap dan kontak bisa dilihat di halaman utama Ali Sudiro.
Tanya jawab
Apakah TetaVolt Guard itu antivirus?
Ya. TetaVolt Guard adalah antivirus behavior-based yang dilengkapi perisai AI lokal. Ia mengawasi perilaku proses, koneksi, file, dan data yang keluar, termasuk percakapan dengan AI. Posisinya pelengkap, bukan pengganti penuh antivirus klasik.
Apakah TetaVolt Guard gratis?
Lisensi uji tiga bulan diberikan gratis untuk laptop dan Android. Setelah masa uji berakhir, lisensi dapat diperpanjang sesuai kebutuhan.
Bisakah dipasang di Android tanpa root?
Bisa, pada Android 8.0 ke atas. Tanpa root, beberapa kemampuan sistem seperti daftar proses, netstat, dan pengawasan egress tidak tersedia. Fitur deteksi prompt injection, pemindaian folder unduhan, karantina, dan honeytoken tetap berjalan.
Siapa pembuat TetaVolt Guard?
Ali Sudiro, pengusaha hasil bumi dan praktisi IT yang berbasis di Banjarbaru, Kalimantan Selatan.
Catatan sumber: informasi fitur, angka benchmark, dan lisensi mengacu pada halaman resmi TetaVolt Guard di tetavolt-guard.pages.dev serta catatan rilis v0.5.0, diakses 10 November 2026. Artikel ini ditulis oleh pembuat produk dan tidak menggantikan audit keamanan independen.
Ditulis oleh Ali Sudiro · Banjarbaru, Kalimantan Selatan
← Kembali ke profil